Black October : les prémices d’un monde numérique instable ?
En quelques jours, une vague de failles critiques a ébranlé le web mondial. Une faille vieille de 14 ans dans PHP, trouvée grâce à l’IA, des sites gouvernementaux coupés en urgence. Et une question : pourquoi payer chaque année pour un site déjà construit ?
Récemment, j’ai eu une discussion avec un client. Il ne comprenait pas qu’après avoir payé la création de son site web il y a quelques années, il doive encore payer chaque année des frais d’hébergement et de maintenance. Et encore moins que ce montant puisse augmenter de quelques dizaines d’euros en cinq ans.
Et puis est arrivé Black October. Des failles majeures, inédites, qui ont déstabilisé le monde entier.
Que s’est-il passé ?
« Black October », c’est le nom que la communauté de la sécurité informatique a donné à octobre 2026. En quelques jours, une série de vulnérabilités critiques a été rendue publique, touchant des briques sur lesquelles repose une immense partie du web.
PHP2Shell : 70 % du web concerné
Le 21 octobre, l’équipe de PHP publie en urgence des correctifs pour deux failles, baptisées PHP2Shell. Leur gravité est notée 9,2 sur 10. Elles peuvent permettre à un attaquant, sans identifiant, d’exécuter son propre code sur un serveur web.
Pour comprendre l’ampleur : PHP fait tourner environ 70 % des sites internet, dont tous ceux construits avec WordPress, Drupal ou Joomla. Des chercheurs ont démontré la prise de contrôle sur ces trois plateformes.
Il s’agit de deux erreurs de gestion de la mémoire. La première se déclenche quand PHP manque de mémoire en traitant une requête spécialement fabriquée. La seconde laisse une requête réutiliser une zone mémoire déjà libérée par la précédente. Des bugs invisibles pour l’utilisateur, mais qui ouvrent une porte au cœur du serveur.
La réaction a été à la hauteur. Tous les sites du ministère français de l’Intérieur ont été coupés par précaution, comme le portail gouvernemental néerlandais et des sites du gouvernement canadien. La NSA américaine a recommandé de couper les sites qui ne pouvaient pas être mis à jour immédiatement. Et des tentatives d’attaque ont été repérées dès le 17 octobre, quatre jours avant l’annonce officielle.
Une faille vieille de 14 ans
Le plus vertigineux n’est pas là. Ces failles touchent toutes les versions de PHP depuis la 5.4, sortie en 2012. Elles étaient là depuis 14 ans.
Des risques avaient été signalés il y a longtemps, sans suite, parce qu’on jugeait trop difficile de les exploiter. Un développeur de PHP avait même repéré l’une des erreurs en 2024, lors d’un audit. Elle n’a jamais été corrigée, faute d’accord sur la solution et faute d’attaque connue.
Ce qui a changé en 2026 ? L’intelligence artificielle. Les failles ont été trouvées en août, de façon indépendante, par deux équipes de chercheurs qui s’appuyaient sur des modèles d’IA pour auditer le code de PHP. Ce que des humains n’avaient pas su exploiter pendant 14 ans, la machine l’a mis au jour en quelques semaines.
Et c’est bien là le problème : les attaquants ont accès aux mêmes outils.
Node.js, et le reste
PHP n’était pas seul. Le même jour, Node.js publiait une mise à jour de sécurité corrigeant dix vulnérabilités, dont une faille dans le code de décompression Brotli, qui touchait aussi Firefox et Thunderbird. Dans les mêmes semaines : une version piégée d’un outil d’IA très utilisé par les développeurs, une faille critique dans GitLab, des clés de certificats de sécurité jugées trop faibles chez une autorité de certification.
Un mois, et une bonne partie des fondations du web à reprendre.
Qu’est-ce que j’ai fait ?
Dès l’annonce, nous avons bloqué les attaques en désactivant les fonctions de PHP exposées, celles par lesquelles les failles avaient le plus de chances d’être exploitées. Sans être sûrs. Sans savoir réellement comment les attaques allaient venir, ni même si elles allaient venir.
Puis 24 heures intenses. À surveiller, à se préparer à contrer.
C’est aussi pour cela que vous payez.
Comme vous payez l’abonnement d’une télésurveillance sans jamais en avoir besoin. Mais le jour où la menace est là, on est content de payer.
Et après ?
Il va falloir s’habituer. Le monde de demain, c’est une guerre permanente.
Black October n’est pas un accident. C’est un signal. L’IA qui a permis de trouver ces failles en quelques semaines va continuer à en trouver d’autres, dans d’autres logiciels, et elle est à la disposition de tout le monde, défenseurs comme attaquants. Le rythme des découvertes va s’accélérer. Le temps entre l’annonce d’une faille et sa première exploitation va se réduire.
Un site web n’est plus un objet que l’on achète une fois et que l’on oublie. C’est un système vivant, branché sur un monde qui change tous les jours. Il faut le surveiller, le mettre à jour, le défendre.
Alors oui, l’hébergement et la maintenance coûtent quelques dizaines d’euros de plus qu’il y a cinq ans. Mais il y a cinq ans, personne ne trouvait en quelques semaines une faille cachée depuis quatorze ans.
À propos de l’auteur
Anthony BressyJ’ai tapé mes premières lignes de code à 10 ans. Chaque matin, je passe une à deux heures à découvrir, tester et déployer de nouvelles technologies.
En savoir plus →On commence gratuitement par un audit au téléphone, de 15 à 30 minutes.
À lire aussi
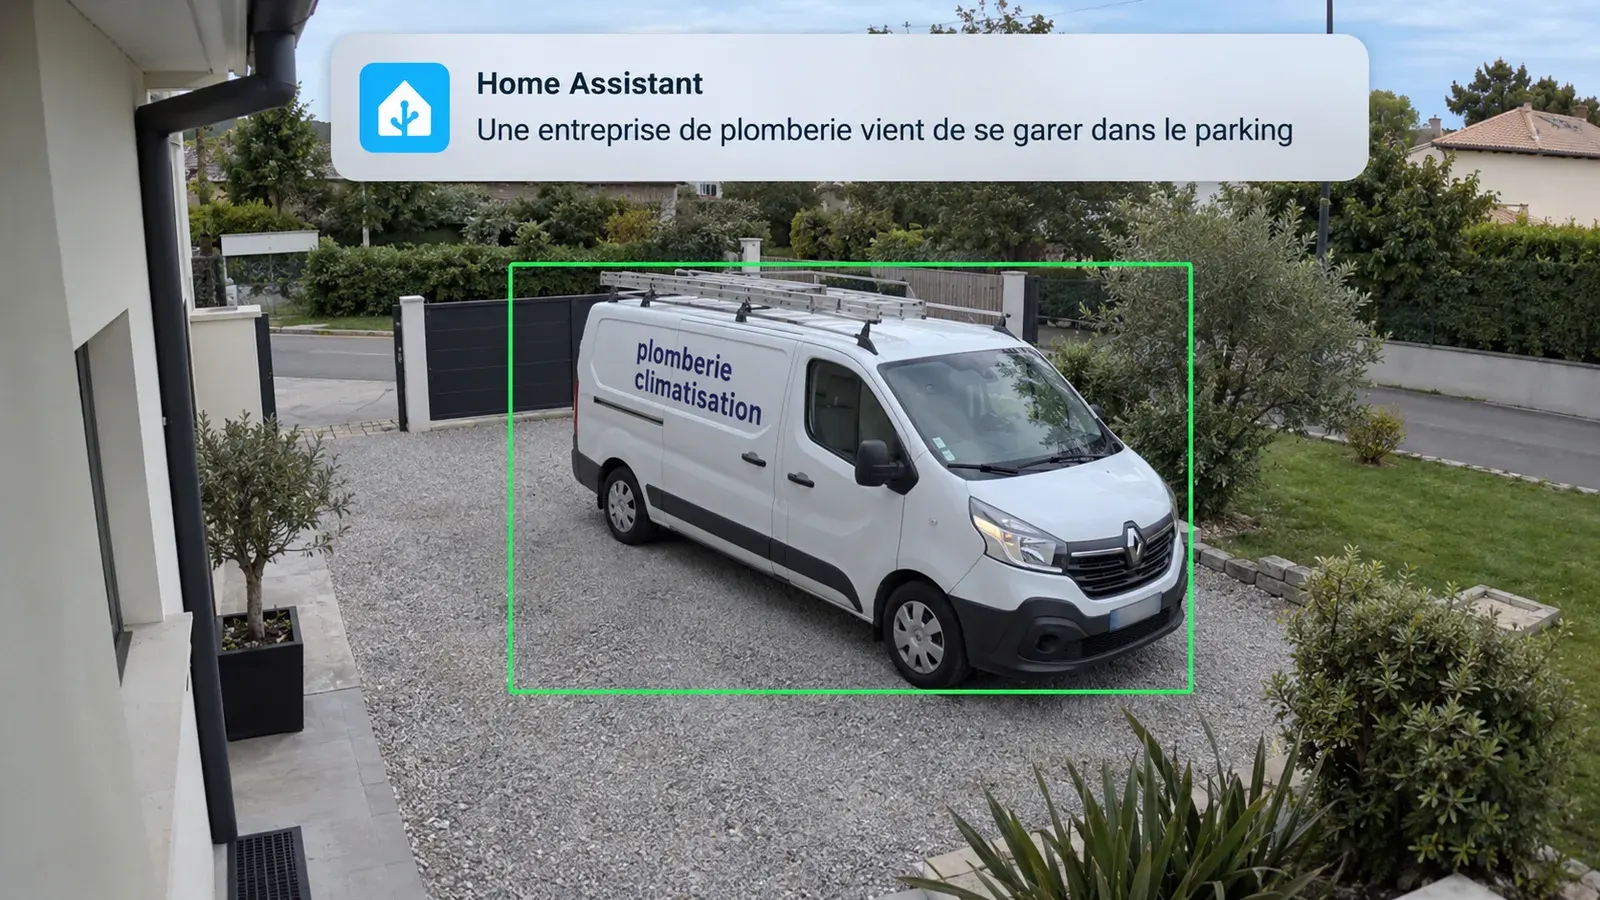
Rendre ses caméras de sécurité réellement intelligentes avec Home Assistant et l’IA
Une alerte pour un chat, dix pour un enfant qui joue dans le jardin : à force, on coupe les notifications de ses caméras. Reliées à Home Assistant et à l’IA, elles comprennent enfin ce qu’elles voient, et ne vous préviennent que lorsque c’est vraiment utile.
16 octobre 2026 · 5 min de lecture
Optimiser la recharge de sa voiture électrique avec Home Assistant et l’IA
Une borne pilotée par Home Assistant, des pinces Shelly et une prévision solaire : la voiture se recharge avec le surplus des panneaux, garde toujours l’autonomie dont vous avez besoin, et la recharge coûte 0 € par mois.
9 octobre 2026 · 4 min de lecture
Réduire sa facture d’électricité grâce à l’IA et à Home Assistant
Chauffe-eau qui lit la météo, chauffage qui anticipe, machines qui attendent le soleil ou les heures creuses, jours rouges Tempo évités : la maison peut enfin dépenser moins sans que vous y pensiez.
2 octobre 2026 · 8 min de lecture
La newsletter
Une découverte par semaine.
Ce que j’ai testé, ce que ça coûte, comment le reproduire. Directement dans votre boîte mail.